Two-Factor Authentication (2FA)
05.10.2026
Dvostopenjsko preverjanje pristnosti (2FA) je metoda kibernetske varnosti za zaščito spletnih računov, ki z zahtevo po dodatnem faktorju, kot sta pametni telefon ali biometrija, preprečuje nepooblaščen dostop ob zlorabi ali kraji gesla. Za najboljšo obrambo pred napadi z lažnim predstavljanjem (phishing) in prestrezanjem sej je priporočljiva uporaba napredne strojne opreme in varnostnih ključev (FIDO2) v kombinaciji z zanesljivim upravljanjem uporabniških sej.
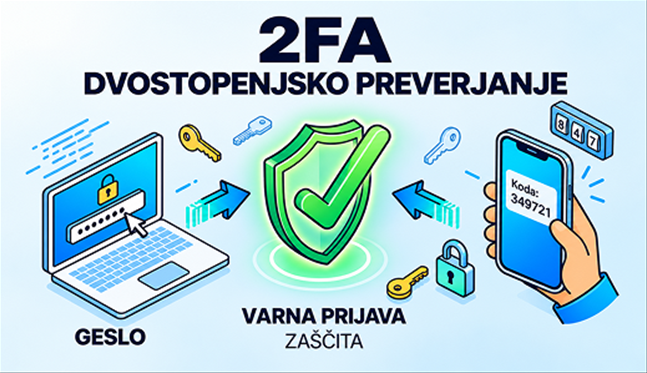
Dvostopenjsko preverjanje pristnosti 2FA (angl. Two-Factor Authentication) je varnostna metoda, pri kateri mora uporabnik pri dostopu do računa ali sistema predložiti dva različna faktorja preverjanja pristnosti. Je oblika večfaktorskega preverjanja pristnosti MFA (angl. Multi-Factor Authentication). Namen 2FA je dodati dodatno plast zaščite, tako da ukradeno geslo samo po sebi ni dovolj za dostop do računa.
Faktorji preverjanja pristnosti se na splošno delijo v tri kategorije:
- Nekaj, kar veš (informacija, ki jo uporabnik pozna, na primer geslo ali PIN)
- Nekaj, kar imaš (nekaj, kar uporabnik ima in nadzoruje, na primer pametni telefon ali strojni varnostni ključ)
- Nekaj, kar si (biometrična značilnost uporabnika, na primer prstni odtis ali prepoznava obraza)
Pri 2FA naj bi faktorja prihajala iz različnih kategorij. Na primer kombinacija gesla in strojnega varnostnega ključa uporablja nekaj, kar veš, in nekaj, kar imaš.
Zakaj uporabljati 2FA?
Gesla so ena izmed pogostih šibkih točk pri varnosti računov. Lahko jih je uganiti, ukrasti z lažnim predstavljanjem (angl. phishing), razkriti pri vdoru v podatkovne zbirke ali pa jih uporabniki ponovno uporabijo pri več različnih storitvah. Če je geslo edina zaščita, lahko njegovo pridobitev napadalec izkoristi za prevzem računa.
2FA zagotavlja dodatno varnostno oviro. Tudi če napadalec pridobi geslo, za dokončanje preverjanja pristnosti še vedno potrebuje drugi faktor.
Različne metode 2FA
Vse metode 2FA ne zagotavljajo enake ravni zaščite. Kode, poslane prek SMS-sporočil, so na primer široko podprte, vendar veljajo za šibkejšo obliko preverjanja pristnosti, saj lahko napadalec s tehnikami, kot je zamenjava kartice SIM (angl. SIM swapping), pridobi nadzor nad telefonsko številko in tako prejme tudi avtentikacijske kode.
Avtentikacijske aplikacije, ki ustvarjajo časovno omejena enkratna gesla TOTP (angl. Time-Based One-Time Password), so na splošno boljša možnost, vendar so lahko tudi te še vedno ranljive za napade z lažnim predstavljanjem. Napadalec lahko uporabi napad AiTM (angl. Adversary-in-the-Middle), pri katerem zlonamerno spletno mesto deluje kot posrednik med žrtvijo in legitimno storitvijo. Žrtev lahko nevede vnese svoje geslo in kodo 2FA na napadalčevo spletno mesto. Napadalec lahko nato podatke posreduje legitimni storitvi in potencialno pridobi že preverjeno uporabniško sejo.
Za močnejšo zaščito je priporočljiva avtentikacija, odporna proti lažnemu predstavljanju (angl. phishing-resistant authentication), predvsem varnostni ključi na osnovi FIDO2/WebAuthn in passkeys. Te metode uporabljajo kriptografsko preverjanje pristnosti, ki je vezano na legitimno spletno mesto, zaradi česar so napadi, pri katerih napadalec posreduje poverilnice med žrtvijo in storitvijo, kot je AiTM, veliko težji.
Omejitve 2FA
Čeprav 2FA zagotavlja močno zaščito med postopkom preverjanja pristnosti, ne ščiti pred vsemi vrstami napadov. Pomemben primer je ugrabitev uporabniške seje (angl. session hijacking).
2FA zato ne bi smeli obravnavati kot popolno zaščito računa. Namesto tega ga je treba kombinirati z varnim upravljanjem uporabniških sej, ustreznim časom trajanja sej, zaznavanjem sumljive dejavnosti in ponovnim preverjanjem pristnosti pri posebej občutljivih dejanjih.
Ena izmed težav pri varnosti je, da si morajo uporabniki že zdaj zapomniti gesla za številne različne storitve. Zahteva po dodatnem preverjanju pristnosti pri vsakem dejanju lahko postane nepraktična in uporabnike spodbudi k iskanju načinov za obhod varnostnih mehanizmov. Sodobni sistemi lahko to nevšečnost zmanjšajo s tehnologijami, kot je enotna prijava SSO (angl. Single Sign-On). SSO uporabniku omogoča, da se preveri pri osrednjem ponudniku identitete in nato dostopa do več pooblaščenih storitev brez ponavljajočega se vnosa podatkov za prijavo.
Do you have any additional questions?
For more information, we are always happy to assist you. Feel free to contact us at info@kompas-xnet.si or call us at 01 5136 990.
Contact usNovice
Naročite se na Xnet novice in ostanite na tekočem glede novih tečajev, seminarjev, možnosti pridobitve novih certificiranj in akcijskih cen.
Podelite z ostalimi
Deli preko socialnih omrežij:


